
ai automation: ¿qué significa la nueva ola de agentes capaces y qué viene ahora? — Guía completa sobre los avances, aplicaciones, riesgos y próximos pasos en la automatización inteligente
Tiempo estimado de lectura: 12 minutos
Puntos clave
- Los agentes de IA no se limitan a responder: su objetivo es ejecutar tareas completas y alcanzar resultados operativos.
- Combinar modelos de IA con motores de reglas y revisión humana suele ser lo más seguro y efectivo para procesos críticos.
- La memoria, multimodalidad y la capacidad de operar en un ordenador abren muchas aplicaciones, pero aumentan riesgos de seguridad y privacidad.
- Es imprescindible controles, permisos, trazabilidad y pruebas en entornos aislados antes de escalar despliegues.
- La regulación (por ejemplo, el AI Act) ya exige transparencia y supervisión en sistemas de alto riesgo.
Tabla de contenidos
- Introducción
- ¿Qué es un agente de IA?
- Componentes básicos de un agente
- ¿En qué se diferencian de la automatización tradicional?
- Avances tecnológicos que lo hacen posible
- ¿Dónde ya se aplican los agentes?
- ¿Qué dicen los datos sobre adopción y productividad?
- ¿Qué cambios traen los agentes para los negocios?
- Riesgos principales y límites
- La regulación europea y otras tendencias
- ¿Qué deben hacer las organizaciones ahora?
- ¿Qué viene ahora?
- Preguntas frecuentes (FAQ)
Introducción
La frase central de este artículo es ai automation: ¿qué significa la nueva ola de agentes capaces y qué viene ahora? La automatización basada en IA ha cambiado rápidamente. Hoy no hablamos solo de chatbots que responden preguntas. Hablamos de agentes capaces de ejecutar procesos completos: entender un objetivo, planear pasos, usar herramientas, operar aplicaciones, revisar resultados y avisar a una persona si hace falta. Esta guía explica, con calma y de forma clara, qué son estos agentes, por qué importan, dónde se usan, qué riesgos traen y cómo las empresas deberían prepararse. (Fuente general sobre el estado y datos de agentes: estado y datos de agentes)
1. ¿Qué es un agente de IA?
Un agente de IA no se limita a dar una respuesta. Su tarea es lograr un objetivo. Por ejemplo: un chatbot puede decir “estos son los vuelos disponibles”. Un agente puede buscar vuelos, comparar precios, aplicar preferencias, revisar políticas, reservar y enviar la confirmación. (Explicación del contraste entre respuestas y agentes: contraste entre respuestas y agentes)
Componentes básicos de un agente
- Modelo de lenguaje o multimodal: interpreta instrucciones, razona y crea planes. (Ver recomendaciones sobre diseño de agentes.)
- Herramientas: APIs, buscadores, bases de datos, correo, CRM, navegador o máquina virtual donde actúa. (Sobre uso de herramientas y APIs.)
- Orquestador: decide el próximo paso y maneja errores. (Arquitectura de agentes y orquestación: digitalapplied.)
- Memoria y contexto persistente: guarda preferencias, historial y estado de procesos. (Importancia y riesgos de la memoria: memoria y privacidad.)
- Entorno de ejecución: un navegador, contenedor o máquina virtual donde actúa. (Agentes que usan el ordenador y entornos aislados: entorno de ejecución.)
- Controles de seguridad: permisos, límites, aprobaciones y registros para parar al agente si algo va mal. (Guías de seguridad y controles: enterprise-ai-security-starts-with-ai-agents.)
2. ¿En qué se diferencian de la automatización tradicional?
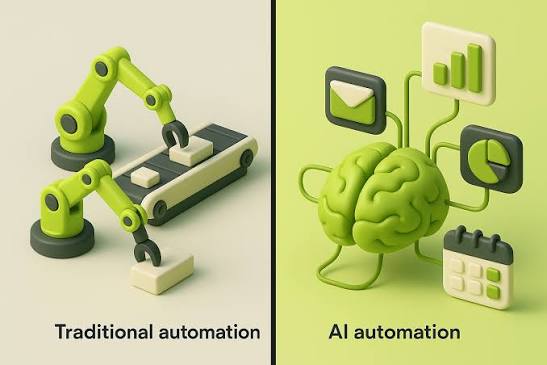
La automatización clásica usa reglas fijas: si llega una factura, extrae el número y archiva. Los agentes trabajan cuando hay lenguaje natural, documentos sin estructura, excepciones o datos repartidos en varias aplicaciones. Funcionan mejor cuando el proceso requiere interpretación y replanteo dinámico. (Comparación entre automatización tradicional y agents: digitalapplied)
No van a eliminar la automatización clásica. Lo más efectivo suele ser mezclar: un modelo de IA para interpretar, un motor de reglas para validar, un robot o API para ejecutar y una persona para aprobar acciones sensibles. (Estrategias híbridas recomendadas: Deloitte: estrategias híbridas.)
3. Avances tecnológicos que lo hacen posible
3.1 Mejor razonamiento y planificación
Los modelos actuales mantienen un objetivo, dividen problemas en pasos, usan resultados intermedios y cambian de estrategia si falla una herramienta. Pero mejorar el razonamiento no es igual a mayor fiabilidad: un agente puede construir un plan coherente a partir de una premisa equivocada. (Sobre mejoras en razonamiento y límites de fiabilidad: digitalapplied.)
3.2 Uso de herramientas
Hoy es más fácil conectar modelos a búsquedas web, bases de datos, repositorios, correo, calendarios y sistemas empresariales. OpenAI ha mostrado APIs orientadas a agentes y formas de llamar herramientas desde modelos. (OpenAI: Responses API y Agents SDK.)
3.3 Uso directo del ordenador
Algunos agentes pueden operar una interfaz gráfica: hacer clic, escribir, navegar. Esto ayuda a automatizar sistemas antiguos sin API, pero es frágil: cambios en la interfaz o páginas maliciosas pueden llevar a fallos graves. OpenAI recomienda usar entornos aislados, restricciones de red y supervisión humana para estas tareas.
3.4 Multimodalidad
Los agentes trabajan ya con texto, imágenes, audio y vídeo. Esto los hace útiles en inspecciones, mantenimiento, seguros, salud y logística. (Impacto de la multimodalidad: symphony-solutions.)
3.5 Memoria y personalización
La memoria permite adaptar respuestas y recordar políticas o decisiones anteriores. Pero también trae riesgos: mezclar usuarios, mantener datos que deberían borrarse o usar contexto pasado obsoleto. (Riesgos de memoria y privacidad: entia.systems.)
3.6 Sistemas multiagente
Equipos de agentes especializados (planificador, investigador, ejecutor, verificador) pueden colaborar. Esto puede aumentar capacidad, pero también la complejidad, permisos y canales no auditados. (Ventajas y peligros: digitalapplied.)
4. ¿Dónde ya se aplican los agentes?
4.1 Atención al cliente
Los agentes pueden clasificar, recuperar pedidos, tramitar devoluciones y gestionar sistemas; pero una política equivocada puede causar errores en reembolsos, promesas o niveles de servicio. (Casos y cautelas: Deloitte.)
4.2 Programación y operaciones de TI
Pueden corregir errores, escribir pruebas, analizar logs o preparar despliegues. En producción, lo recomendable es que preparen cambios y pruebas, con revisión humana. (Buen uso en TI: Deloitte.)
4.3 Ventas y marketing
Investigan clientes, actualizan CRM, personalizan campañas y generan recomendaciones. Riesgo: envíos masivos con errores, incumplimientos a la privacidad o spam. (Riesgos en marketing: SAP News.)
4.4 Finanzas y administración
Procesan facturas, verifican anomalías, preparan informes y apoyan decisiones financieras y contables. Errores o malas interpretaciones pueden derivar en sanciones. (Recomendaciones: cloudsecurityalliance.)
4.5 Recursos humanos
Revisan CVs, programan entrevistas y redactan descripciones. Riesgo de sesgo, privacidad y decisiones no alineadas con regulación local como AI Act. (Riesgos en RRHH: CIO.)
4.6 Investigación y desarrollo
Buscan literatura, verifican fuentes y resúmenes. Importante mantener trazabilidad y verificar información en ambiente controlado. (Aplicaciones y trazabilidad en I+D: digitalapplied.)
4.7 Ciberseguridad
Agentes en seguridad monitorean, analizan y responden. Pero pueden ser usados por atacantes para automatizar reconocimiento, ingeniería social o ataques dirigidos, por eso controles son críticos. (Riesgos de seguridad: CSA research note.)
4.8 Cadena de suministro y operaciones logísticas
Previsión de demanda, seguimiento de envíos, gestión de inventarios y gestión de excepciones. Contacto con datos logísticos y financieros; riesgos por recomendaciones erróneas o errores en decisiones de compra. (Aplicaciones logísticas: entia.systems.)
5. ¿Qué dicen los datos sobre adopción y productividad?
El AI Index 2026 muestra que muchas organizaciones ya prueban y despliegan agentes: por ejemplo, el 40% en grandes empresas y alrededor del 30–40% en sectores como finanzas, TI, soporte y comercio. La tendencia es de crecimiento rápido en experimentación y algunos despliegues duraderos. (Resumen: digitalapplied)
La mayoría de las empresas aún no escalan agentes a procesos críticos, pero algunas ya logran integrarlos en tareas rutinarias y de soporte, con supervisión activa. La confianza aumenta, pero los riesgos operan en paralelo. (Ver publicaciones en CSA research notes.)
6. ¿Qué cambios traen los agentes para los negocios?
Se pasa de sistemas aislados a una capa de agentes conectados y orquestados, capaces de ejecutar procesos completos. Esto requiere inventarios, permisos, controles, trazabilidad y supervisión. La infraestructura y la regulación jugarán un rol clave en 2026 y siguientes años. (Resumen: digitalapplied.)
Se observa un incremento en la inversión en agentes, en la integración en plataformas en la nube y en la formación de empleados para gestionar estos sistemas especializados. La tendencia apunta a que los modelos se vuelvan más complejos y confiables, siempre bajo supervisión y regulación. (Investiga: McKinsey.)
7. Riesgos principales y límites
Entre los riesgos, los más relevantes son: errores operativos, alucinaciones, fuga de datos, permisos excesivos, falta de trazabilidad, riesgos de seguridad, concentración de poder y posibles fallos en cadenas largas. La seguridad, la gobernanza y la responsabilidad son aspectos críticos en 2026 y más allá. (Ver: resources.anthropic y cloudsecurityalliance.)
8. La regulación europea y otras tendencias
El AI Act ya aplica desde 2024 en aspectos de transparencia, registro y supervisión en sistemas considerados de alto riesgo. En 2026, las obligaciones ya en vigor exigen que las empresas entreguen registros, oposición a acciones no autorizadas y controles humanos. La regulación en otros países y en organismos internacionales aún busca normalizar la gestión de agentes autónomos. (Revisar: AI Act – EU.)
9. ¿Qué sigue siendo incierto?
El verdadero alcance del razonamiento autónomo, la escala de riesgos, las capacidades de operación sin supervisión y la velocidad con la que la regulación alcanzará a todos los actores. La competencia por plataformas y la concentración en unos pocos proveedores plantean desafíos adicionales. La comunidad internacional busca reglas, pero aún no hay un marco global definido. (Fuentes: McKinsey.)
10. ¿Qué deben hacer las organizaciones ahora?
- Inventariar sistemas y tareas en proceso de automatización.
- Clasificar riesgos y definir permisos y controles.
- Implementar registros, trazabilidad y supervisión humana en procesos críticos.
- Capacitar a empleados en gestión de agentes y en principios de seguridad.
- Probar extensamente en entornos aislados y con casos de ataque o error.
- Supervisar, evaluar y ajustar continuamente los sistemas.
Estas acciones asegurarán un despliegue responsable que maximice beneficios y reduzca riesgos. Para más detalles, revisa la sección de recomendaciones: digitalapplied.
11. ¿Qué viene ahora?
Se anticipan sistemas con mayor memoria, interoperabilidad entre plataformas, agentes que operan en el mundo físico, APIs estandarizadas y un marco de gobernanza global que incluya trazabilidad, auditorías y responsabilidades claras. La regulación y la inversión en infraestructura y formación seguirán siendo clave para una adopción segura y escalable. (Evolución: McKinsey.)
La oportunidad está en aprovechar los avances con controles fuertes, enfocarse en tareas que complementen a las personas y gestionar bien los riesgos para que la automatización sea una palanca de crecimiento y bienestar social.
Fuentes principales citadas en este artículo
- https://www.digitalapplied.com/blog/state-of-ai-agents-2026-200-data-points
- https://www.mckinsey.com/capabilities/quantumblack/our-insights/the-state-of-ai
- https://openai.com/index/introducing-the-agents-api/
- https://resources.anthropic.com/2026-state-of-ai-agents
- https://cloudsecurityalliance.org/artifacts/enterprise-ai-security-starts-with-ai-agents
- https://ai-act-service-desk.ec.europa.eu/en/taxonomy/term/69
- https://www.ilo.org/publications/generative-ai-and-jobs-2025-update
Preguntas frecuentes (FAQ)
¿Los agentes van a reemplazar a las personas?
No de forma generalizada. Lo más probable es que complementen tareas, aumenten productividad y reconfiguren roles. Donde las decisiones son sensibles o requieren juicio humano, la supervisión y el control humano seguirán siendo necesarios.
¿Cómo mitigo el riesgo de fugas de datos?
Implementa controles de acceso estrictos, entornos aislados para pruebas, registro detallado de acciones, enmascaramiento y políticas de retención. Revisa las guías de seguridad de organizaciones como la Cloud Security Alliance.
¿Qué pruebas son necesarias antes de poner un agente en producción?
Pruebas en entornos aislados, casos de prueba adversos (incluyendo ataques simulados), revisiones humanas, validación de trazabilidad y monitoreo continuo. Es clave probar fallas de herramientas externas y degradación de datos.
¿Qué regulaciones debo vigilar?
En Europa, el AI Act ya impone obligaciones. Además, es importante seguir guías nacionales y estándares industriales. Mantente atento a la evolución regulatoria y a recomendaciones de organismos como la UE y entidades de ciberseguridad.
Si quieres, puedo preparar una versión resumida para ejecutivos, una lista de verificación técnica para equipos de TI o un plan de pilotos para tu empresa. ¿Cuál prefieres?